
Penelitian: Kelompok peretas Korea Utara Lazarus menggunakan Git Hooks untuk menyembunyikan malware

Menurut laporan ChainCatcher yang mengutip penelitian dari OpenSourceMalware, kelompok peretas Korea Utara Lazarus telah menggunakan metode baru dalam aktivitas berbahaya yang menargetkan para pengembang seperti "Infectious Interview" dan "TaskJacker", yakni dengan menyembunyikan pemuat tahap kedua di dalam skrip pre-commit Git Hooks. "Infectious Interview" adalah serangkaian serangan yang dilakukan kelompok tersebut dengan memalsukan proses rekrutmen di sektor kripto/DeFi untuk memancing pengembang mengkloning repositori kode berbahaya, yang pada akhirnya mencuri aset kripto dan kredensial.
Peneliti menyarankan agar pengembang yang diminta untuk mengkloning repositori kode sebagai bagian dari proses wawancara agar waspada terhadap risiko semacam ini, sebaiknya menjalankan proses tersebut di lingkungan terisolasi, serta menghindari me-mount konfigurasi browser pribadi, kunci SSH, dan dompet kripto.
Disclaimer: Konten pada artikel ini hanya merefleksikan opini penulis dan tidak mewakili platform ini dengan kapasitas apa pun. Artikel ini tidak dimaksudkan sebagai referensi untuk membuat keputusan investasi.
Kamu mungkin juga menyukai
Multicoin Capital kembali menyetor 333.200 HYPE ke sebuah bursa, senilai 26,73 juta dolar AS
JPMorgan menaikkan target harga IREN menjadi 65 dolar AS
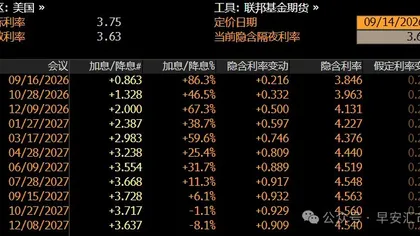
VIX melonjak ke 18, transaksi opsi berlipat ganda: para trader bertaruh bahwa “risiko AI lebih menakutkan daripada kenaikan suku bunga Federal Reserve”
Para pedagang opsi pasar saham AS percaya bahwa perdebatan tentang kecepatan perkembangan AI lebih merusak dibandingkan dengan kenaikan suku bunga The Fed. Volume opsi VIX telah meningkat dua kali lipat, dana sedang gila-gilaan melakukan lindung nilai terhadap risiko fluktuasi tajam saham teknologi.

Harga kripto
Lainnya


