
Le bitcoin sera-t-il compromis par les ordinateurs quantiques d'ici 2030 ?

Les ordinateurs quantiques pourraient compromettre le bitcoin dans les cinq prochaines années : comment le monde des cryptomonnaies peut-il faire face à cette crise existentielle ?
Les ordinateurs quantiques pourraient briser Bitcoin dans cinq ans : comment le monde des cryptomonnaies peut-il faire face à une crise existentielle ?
Auteur : Tiger Research
Traduction : AididiaoJP, Foresight News
Les avancées de l’informatique quantique introduisent de nouveaux risques de sécurité pour les réseaux blockchain. Cette section vise à explorer les technologies conçues pour répondre aux menaces quantiques et à examiner comment Bitcoin et Ethereum se préparent à cette transition.
Points clés
- Le scénario Q-Day, dans lequel un ordinateur quantique pourrait briser la cryptographie des blockchains, est estimé arriver dans 5 à 7 ans. BlackRock a également souligné ce risque dans son dossier de demande d’ETF Bitcoin.
- La cryptographie post-quantique offre une protection contre les attaques quantiques à trois niveaux de sécurité : chiffrement des communications, signature des transactions et pérennité des données.
- Des entreprises comme Google et AWS ont déjà commencé à adopter la cryptographie post-quantique, mais Bitcoin et Ethereum n’en sont encore qu’aux premières discussions.
Une nouvelle technologie soulève des questions inédites
Si un ordinateur quantique pouvait pirater un portefeuille Bitcoin en quelques minutes, la sécurité de la blockchain pourrait-elle être maintenue ?
Le cœur de la sécurité blockchain réside dans la protection de la clé privée. Pour voler les bitcoins de quelqu’un, un attaquant doit obtenir la clé privée, ce qui est pratiquement impossible avec les méthodes de calcul actuelles. Seule la clé publique est visible sur la chaîne, et même avec un superordinateur, il faudrait des centaines d’années pour la déduire à partir de la clé publique.
L’informatique quantique change ce paradigme de risque. Les ordinateurs classiques traitent séquentiellement des 0 ou des 1, tandis que les systèmes quantiques peuvent traiter les deux états simultanément. Cette capacité rend théoriquement possible la déduction de la clé privée à partir de la clé publique.
Les experts estiment qu’un ordinateur quantique capable de briser la cryptographie moderne pourrait apparaître vers 2030. Ce moment prévu est appelé Q-Day, indiquant qu’il reste cinq à sept ans avant que des attaques réelles ne deviennent réalisables.
Source : SEC
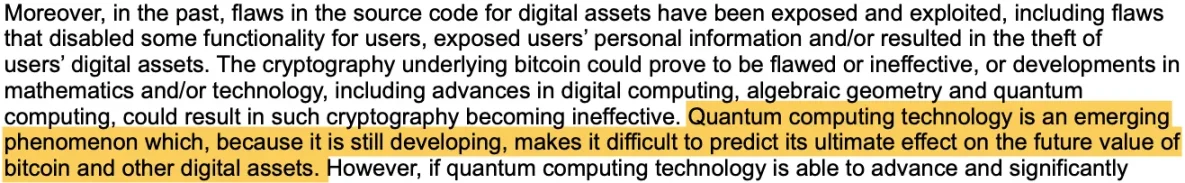
Les régulateurs et les grandes institutions ont déjà reconnu ce risque. En 2024, le National Institute of Standards and Technology (NIST) des États-Unis a introduit des normes de cryptographie post-quantique. BlackRock a également souligné dans son dossier de demande d’ETF Bitcoin que les progrès de l’informatique quantique pourraient menacer la sécurité de Bitcoin.
L’informatique quantique n’est plus un problème théorique lointain. C’est devenu une question technologique nécessitant une préparation concrète, et non de simples hypothèses.
L’informatique quantique défie la sécurité de la blockchain
Pour comprendre comment fonctionnent les transactions blockchain, prenons un exemple simple : Ekko envoie 1 BTC à Ryan.
Lorsque Ekko crée une transaction déclarant « J’envoie mon 1 BTC à Ryan », il doit y joindre une signature unique. Cette signature ne peut être générée qu’avec sa clé privée.
Ensuite, Ryan et les autres nœuds du réseau utilisent la clé publique d’Ekko pour vérifier la validité de cette signature. La clé publique agit comme un outil permettant de vérifier la signature sans pouvoir la recréer. Tant que la clé privée d’Ekko reste secrète, personne ne peut falsifier sa signature.
Cela constitue la base de la sécurité des transactions blockchain.
La clé privée peut générer une clé publique, mais la clé publique ne révèle pas la clé privée. Ceci est réalisé grâce à l’algorithme de signature numérique à courbe elliptique (ECDSA), basé sur la cryptographie à courbe elliptique. L’ECDSA repose sur une asymétrie mathématique : le calcul dans un sens est simple, mais l’inverse est pratiquement impossible.
Avec le développement de l’informatique quantique, cette barrière s’affaiblit. L’élément clé est le qubit quantique.
Les ordinateurs classiques traitent séquentiellement des 0 ou des 1. Les qubits quantiques peuvent représenter simultanément les deux états, permettant un calcul massivement parallèle. Avec suffisamment de qubits, un ordinateur quantique peut effectuer en quelques secondes des calculs qui prendraient des décennies à un ordinateur classique.
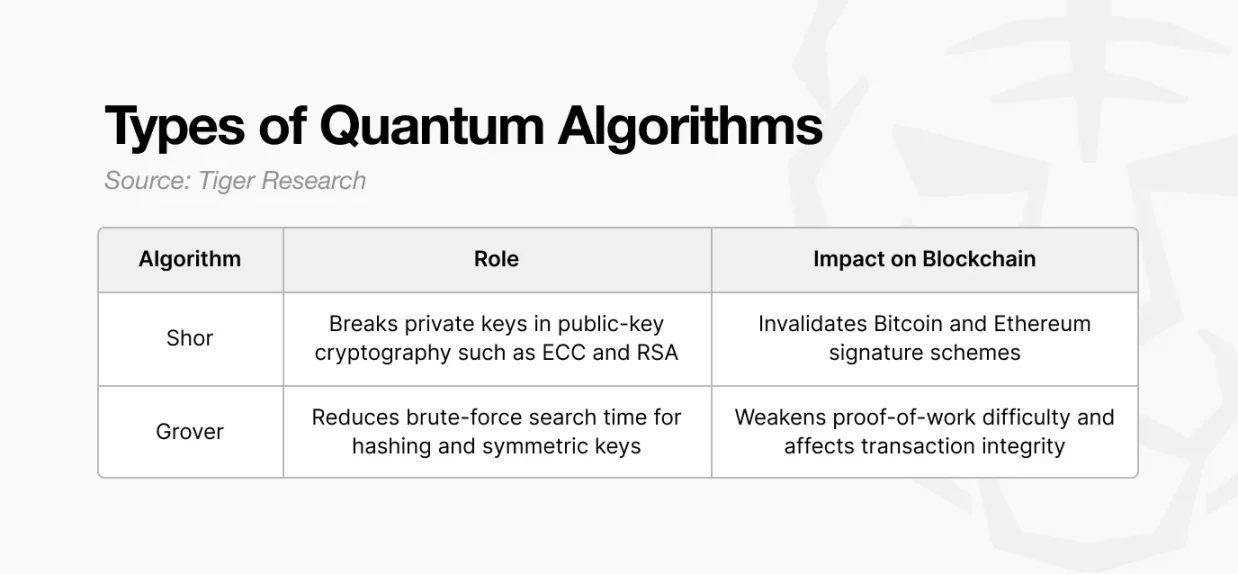
Deux algorithmes quantiques présentent un risque direct pour la sécurité de la blockchain.
L’algorithme de Shor permet de déduire la clé privée à partir de la clé publique, affaiblissant ainsi la cryptographie à clé publique. L’algorithme de Grover accélère la recherche exhaustive, réduisant l’efficacité des fonctions de hachage.
Algorithme de Shor : vol direct d’actifs
La plupart de la sécurité Internet actuelle repose sur deux systèmes de cryptographie à clé publique : RSA et ECC.
La plupart de la sécurité Internet actuelle repose sur deux systèmes de cryptographie à clé publique : RSA et ECC. Ils résistent aux attaques externes en s’appuyant sur des problèmes mathématiques difficiles comme la factorisation d’entiers et le logarithme discret. Les blockchains utilisent le même principe via l’ECDSA basé sur ECC.
Avec la puissance de calcul actuelle, il faudrait des décennies pour briser ces systèmes, ils sont donc considérés comme sûrs en pratique.
L’algorithme de Shor change la donne. Un ordinateur quantique exécutant l’algorithme de Shor peut effectuer rapidement la factorisation d’entiers et le calcul du logarithme discret, ce qui permet de briser RSA et ECC.
Grâce à l’algorithme de Shor, un attaquant quantique peut déduire la clé privée à partir de la clé publique et transférer à volonté les actifs de l’adresse correspondante. Toute adresse ayant déjà effectué une transaction est à risque, car sa clé publique est visible sur la chaîne. Cela pourrait exposer simultanément des millions d’adresses au risque.
Algorithme de Grover : interception de transactions
La sécurité de la blockchain repose également sur le chiffrement symétrique (comme AES) et les fonctions de hachage (comme SHA-256).
AES est utilisé pour chiffrer les fichiers de portefeuille et les données de transaction ; trouver la bonne clé nécessite d’essayer toutes les combinaisons possibles. SHA-256 prend en charge l’ajustement de la difficulté de la preuve de travail, les mineurs devant rechercher à plusieurs reprises une valeur de hachage répondant à certaines conditions.
Ces systèmes partent du principe que lorsqu’une transaction attend dans le mempool, les autres utilisateurs n’ont pas le temps de l’analyser ou de la falsifier avant qu’elle ne soit incluse dans un bloc.
L’algorithme de Grover remet en cause cette hypothèse. Il accélère la recherche grâce à la superposition quantique et réduit le niveau de sécurité effectif d’AES et de SHA-256. Un attaquant quantique peut analyser en temps réel les transactions du mempool et générer une version falsifiée, utilisant les mêmes entrées (UTXO) mais redirigeant la sortie vers une autre adresse.
Cela crée un risque d’interception des transactions par des attaquants équipés d’ordinateurs quantiques, entraînant le transfert de fonds vers des destinations inattendues. Les retraits d’exchange et les transferts classiques pourraient devenir des cibles courantes de telles interceptions.
Cryptographie post-quantique
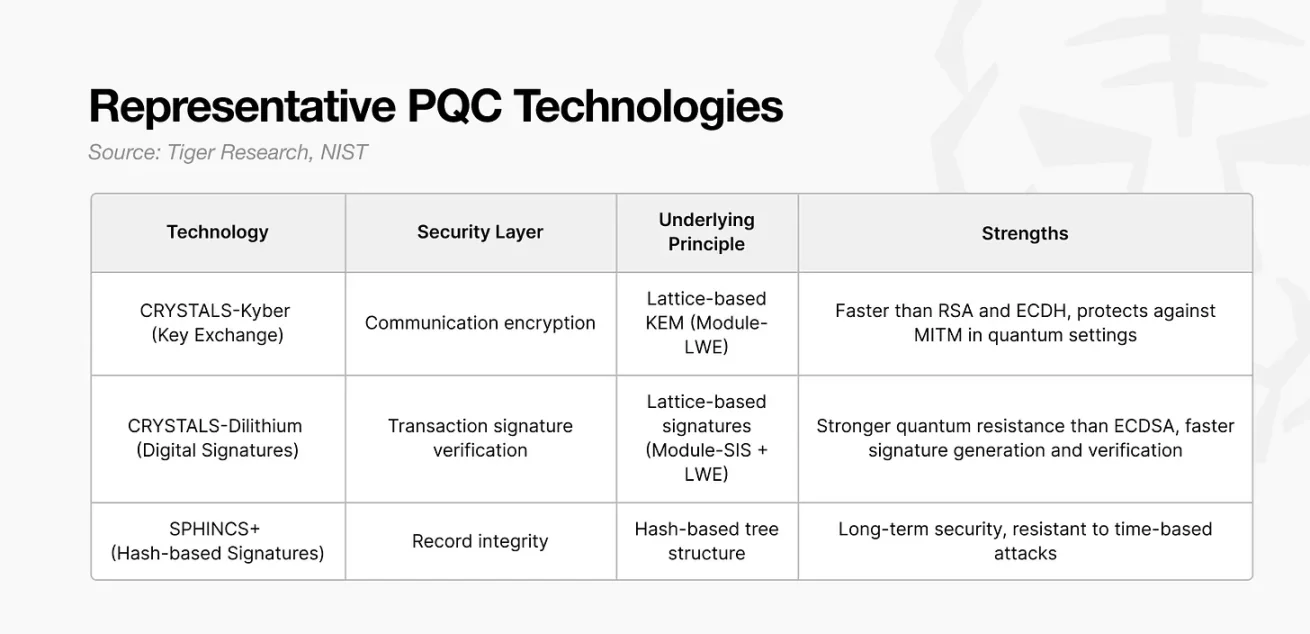
Comment maintenir la sécurité de la blockchain à l’ère de l’informatique quantique ?
Les futurs systèmes blockchain auront besoin d’algorithmes cryptographiques capables de rester sûrs même face à des attaques quantiques. Ces algorithmes sont appelés technologies de cryptographie post-quantique (PQC).
Le National Institute of Standards and Technology (NIST) des États-Unis a déjà proposé trois principales normes PQC, et les communautés Bitcoin et Ethereum discutent de leur adoption comme base de sécurité à long terme.
Kyber : protéger la communication entre nœuds
Kyber est un algorithme conçu pour permettre à deux parties sur un réseau d’échanger en toute sécurité une clé symétrique.
Les méthodes traditionnelles qui soutiennent l’infrastructure Internet, telles que RSA et ECDH, sont vulnérables à l’algorithme de Shor et exposées dans un environnement quantique. Kyber résout ce problème en utilisant un problème mathématique basé sur les réseaux (appelé Module-LWE), considéré comme résistant même aux attaques quantiques. Cette structure empêche l’interception ou le déchiffrement des données en transit.
Kyber protège tous les canaux de communication : connexions HTTPS, API d’exchange et messagerie entre portefeuille et nœud. À l’intérieur du réseau blockchain, les nœuds peuvent également utiliser Kyber lors du partage de données de transaction, empêchant la surveillance ou l’extraction d’informations par des tiers.
En pratique, Kyber reconstruit la sécurité de la couche de transport réseau pour l’ère quantique.
Dilithium : vérification des signatures de transaction
Dilithium est un algorithme de signature numérique utilisé pour vérifier qu’une transaction a bien été créée par le détenteur légitime de la clé privée.
La propriété sur la blockchain repose sur le modèle ECDSA « signer avec la clé privée, vérifier avec la clé publique ». Le problème est que l’ECDSA est vulnérable à l’algorithme de Shor. En accédant à la clé publique, un attaquant quantique peut déduire la clé privée correspondante, permettant la falsification de signatures et le vol d’actifs.
Dilithium évite ce risque en utilisant une structure basée sur les réseaux combinant Module-SIS et LWE. Même si un attaquant analyse la clé publique et la signature, la clé privée ne peut être déduite, et la conception reste sûre face aux attaques quantiques. L’application de Dilithium prévient la falsification de signatures, l’extraction de clés privées et le vol massif d’actifs.
Elle protège à la fois la propriété des actifs et l’authenticité de chaque transaction.
SPHINCS+ : préservation des enregistrements à long terme
SPHINCS+ utilise une structure d’arbre de hachage à plusieurs niveaux. Chaque signature est vérifiée via un chemin spécifique dans cet arbre, et comme une seule valeur de hachage ne permet pas de retrouver son entrée, ce système reste sûr même face à des attaques quantiques.
Une fois la transaction entre Ekko et Ryan ajoutée à un bloc, l’enregistrement devient permanent. Cela peut être comparé à une empreinte digitale de document.
SPHINCS+ convertit chaque partie de la transaction en une valeur de hachage, créant un motif unique. Si un seul caractère du document change, son empreinte digitale change complètement. De même, toute modification d’une partie de la transaction modifie la signature entière.
Même des décennies plus tard, toute tentative de modification de la transaction entre Ekko et Ryan serait immédiatement détectée. Bien que les signatures générées par SPHINCS+ soient relativement volumineuses, elles conviennent parfaitement aux données financières ou aux archives gouvernementales devant rester vérifiables à long terme. Les ordinateurs quantiques auront du mal à falsifier ou copier cette empreinte digitale.
En résumé, la technologie PQC construit trois couches de protection contre les attaques quantiques dans une transaction standard de 1 BTC : Kyber pour le chiffrement des communications, Dilithium pour la vérification des signatures et SPHINCS+ pour l’intégrité des enregistrements.
Bitcoin et Ethereum : des chemins différents vers le même objectif
Bitcoin met l’accent sur l’immutabilité, tandis qu’Ethereum privilégie l’adaptabilité. Ces philosophies de conception, façonnées par des événements passés, influencent la manière dont chaque réseau répond à la menace de l’informatique quantique.
Bitcoin : protéger la chaîne existante en minimisant les changements
L’accent mis par Bitcoin sur l’immutabilité remonte à l’incident du « value overflow » de 2010. Un hacker a exploité une faille pour créer 184 milliards de BTC, et la communauté a invalidé cette transaction en cinq heures via un soft fork. Après cette action d’urgence, le principe « une transaction confirmée ne doit jamais être modifiée » est devenu central dans l’identité de Bitcoin. Cette immutabilité maintient la confiance, mais rend les changements structurels rapides difficiles.
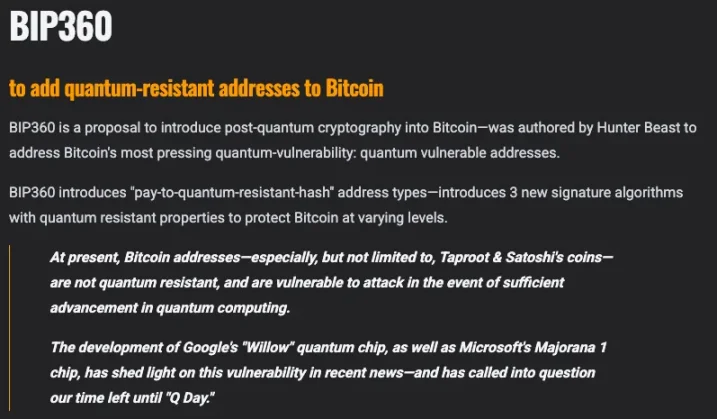
Cette philosophie se retrouve dans l’approche de Bitcoin face à la sécurité quantique. Les développeurs s’accordent sur la nécessité d’une mise à niveau, mais un remplacement complet de la chaîne via un hard fork est jugé trop risqué pour le consensus du réseau. Bitcoin explore donc une transition progressive via un modèle de migration hybride.
Source : bip360.org
Cette philosophie se retrouve dans l’approche de Bitcoin face à la sécurité quantique. Les développeurs s’accordent sur la nécessité d’une mise à niveau, mais un remplacement complet de la chaîne via un hard fork est jugé trop risqué pour le consensus du réseau. Bitcoin explore donc une transition progressive via un modèle de migration hybride.
Si elle est adoptée, les utilisateurs pourront utiliser à la fois les adresses ECDSA traditionnelles et les nouvelles adresses PQC. Par exemple, si les fonds d’Ekko sont stockés sur une ancienne adresse Bitcoin, il pourra progressivement les migrer vers une adresse PQC à l’approche du Q-Day. Le réseau reconnaissant les deux formats simultanément, la sécurité est renforcée sans imposer une transition disruptive.
Les défis restent importants. Des centaines de millions de portefeuilles devront migrer, et il n’existe pas de solution claire pour les portefeuilles dont la clé privée est perdue. Les divergences d’opinion au sein de la communauté pourraient également accroître le risque de fork de la chaîne.
Ethereum : transition rapide grâce à une architecture flexible
Le principe d’adaptabilité d’Ethereum provient du piratage du DAO en 2016. Lorsqu’environ 3,6 millions d’ETH ont été volés, Vitalik Buterin et la Fondation Ethereum ont effectué un hard fork pour annuler ce vol.
Cette décision a divisé la communauté en Ethereum (ETH) et Ethereum Classic (ETC). Depuis lors, l’adaptabilité est devenue une caractéristique déterminante d’Ethereum et la clé de sa capacité à mettre en œuvre des changements rapides.
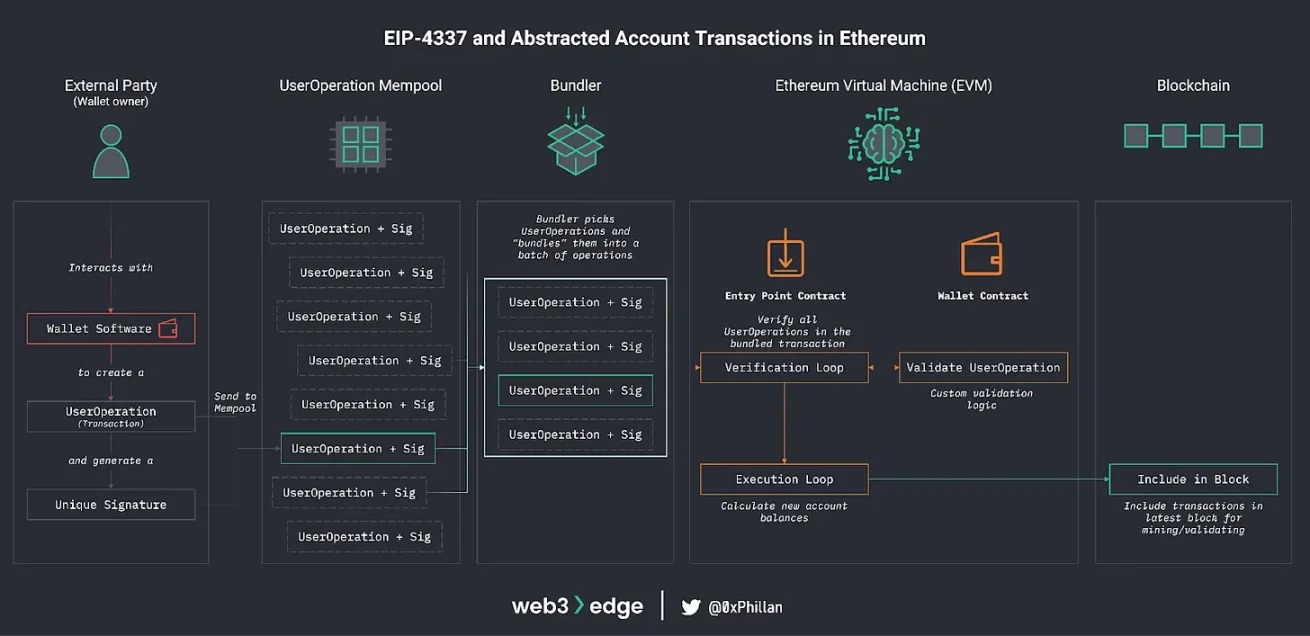
Source : web3edge
Historiquement, tous les utilisateurs d’Ethereum dépendaient de comptes externes, qui ne pouvaient envoyer des transactions qu’avec l’algorithme de signature ECDSA. Comme chaque utilisateur dépendait du même modèle cryptographique, changer le schéma de signature nécessitait un hard fork à l’échelle du réseau.
L’EIP-4337 a changé cette structure, permettant aux comptes de fonctionner comme des smart contracts. Chaque compte peut définir sa propre logique de vérification de signature, permettant aux utilisateurs d’adopter des schémas de signature alternatifs sans modifier l’ensemble du réseau. L’algorithme de signature peut désormais être remplacé au niveau du compte, sans mise à niveau du protocole global.
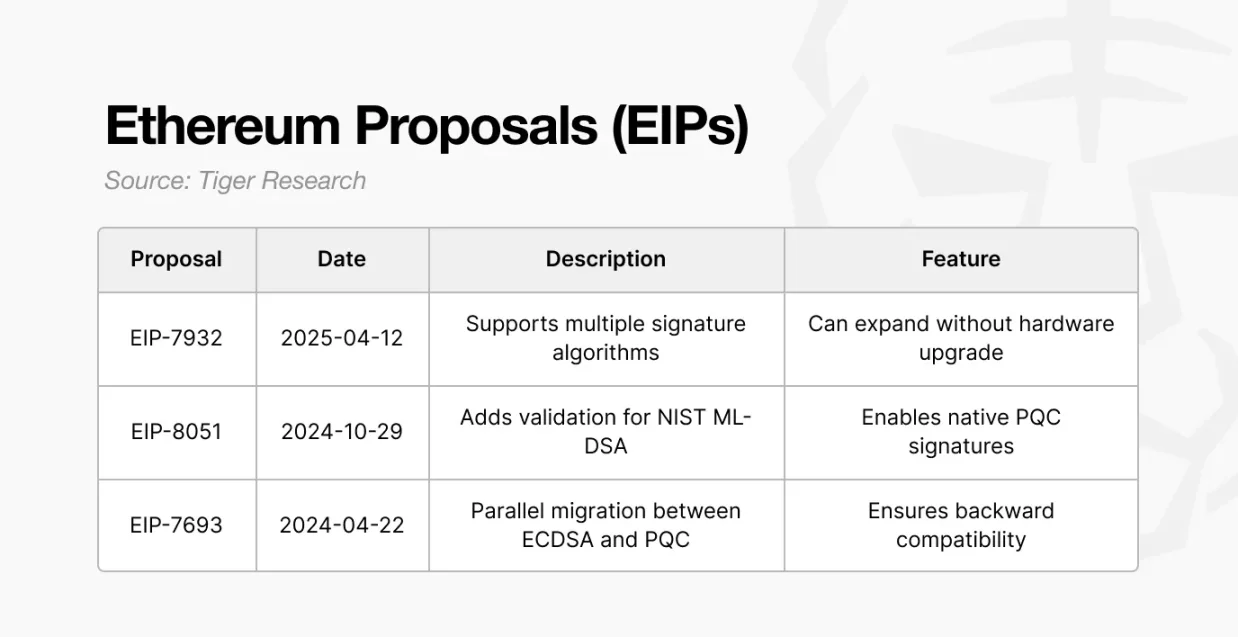
Sur cette base, plusieurs propositions soutenant l’adoption de la PQC ont déjà émergé :
- EIP-7693 : introduit une voie de migration hybride, permettant une transition progressive vers les signatures PQC tout en restant compatible avec ECDSA.
- EIP-8051 : applique les normes PQC du NIST sur la chaîne pour tester les signatures PQC dans des conditions réseau réelles.
- EIP-7932 : permet au protocole de reconnaître et de vérifier simultanément plusieurs algorithmes de signature, laissant le choix à l’utilisateur.
En pratique, les utilisateurs de portefeuilles basés sur ECDSA peuvent migrer vers des portefeuilles PQC basés sur Dilithium à mesure que la menace quantique se rapproche. Cette transition se fait au niveau du compte, sans remplacer toute la chaîne.
En résumé, Bitcoin vise à intégrer la PQC en parallèle tout en conservant sa structure actuelle, tandis qu’Ethereum redessine son modèle de compte pour intégrer directement la PQC. Les deux poursuivent le même objectif de résistance quantique, mais Bitcoin mise sur une évolution conservatrice, tandis qu’Ethereum opte pour l’innovation structurelle.
Alors que la blockchain débat encore, le monde a déjà changé
L’infrastructure Internet mondiale a déjà commencé à adopter de nouvelles normes de sécurité.
Les plateformes Web2, soutenues par une prise de décision centralisée, agissent rapidement. Depuis avril 2024, Google active par défaut l’échange de clés post-quantiques dans le navigateur Chrome, le déployant sur des milliards d’appareils. Microsoft a annoncé un plan de migration à l’échelle de l’organisation, visant une adoption complète de la PQC d’ici 2033. AWS a commencé à utiliser la PQC hybride fin 2024.
La blockchain fait face à une situation différente. Le BIP-360 de Bitcoin est toujours en discussion, tandis que l’EIP-7932 d’Ethereum a été soumis depuis plusieurs mois sans testnet public. Vitalik Buterin a déjà décrit une voie de migration progressive, mais il n’est pas certain que la transition sera achevée avant que les attaques quantiques ne deviennent réalisables.
Un rapport de Deloitte estime qu’environ 20 à 30 % des adresses Bitcoin ont déjà exposé leur clé publique. Elles sont actuellement sûres, mais pourraient devenir des cibles lorsque les ordinateurs quantiques seront matures dans les années 2030. Si le réseau tente un hard fork à ce stade, le risque de division est élevé. L’engagement de Bitcoin envers l’immutabilité, bien qu’il soit le fondement de son identité, rend également les changements rapides difficiles.
En fin de compte, l’informatique quantique pose à la fois des défis technologiques et de gouvernance. Web2 a déjà entamé la transition. La blockchain débat encore de la manière de commencer. La question décisive ne sera pas qui agit en premier, mais qui parviendra à effectuer la transition en toute sécurité.
Avertissement : le contenu de cet article reflète uniquement le point de vue de l'auteur et ne représente en aucun cas la plateforme. Cet article n'est pas destiné à servir de référence pour prendre des décisions d'investissement.
Vous pourriez également aimer
ROI : Pour le département du Trésor dirigé par Trump, c'est le "bout de la courbe" des enchères qui est le plus épineux, selon McKeefer.
Les opinions exprimées dans cet article n'engagent que l'auteur, Jamie McGeever, chroniqueur de Reuters. Orlando, Floride, le 6 octobre - Les adjudications des obligations du Trésor américain devraient être des opérations routinières, ennuyeuses, prévisibles et sans valeur journalistique. Mais l’époque actuelle est exceptionnelle, et l’administration Trump court désormais le risque que la faiblesse de la demande lors de ses ventes d’obligations fasse la une des journaux. Le Trésor américain prévoit d’émettre près de 120 milliards de dollars de dette cette semaine, ce qui sera la première émission (hors bons du Trésor à court terme) en deux semaines : 58 milliards de dollars de titres à 3 ans mardi, 39 milliards de dollars à 10 ans mercredi, et 22 milliards de dollars à 30 ans jeudi. Normalement, ces adjudications passeraient inaperçues, mais la faiblesse notable de celles du 22 au 24 septembre suscite une attention croissante — notamment celle du 23 septembre sur cinq ans, qui a provoqué la plus forte hausse des rendements obligataires depuis avril dernier. Depuis, les rendements non seulement ne sont pas retombés, mais ont même atteint pour la plupart des échéances des niveaux records sur plusieurs dizaines d’années. Il est important de noter que la probabilité d’un « échec » lors d’une adjudication du Trésor américain est quasi nulle. Les primary dealers — c’est-à-dire les 26 banques et institutions de Wall Street actuellement agréées par la Réserve fédérale de New York, qui assurent la liquidité du marché de la dette publique — participent toujours et garantissent le bon fonctionnement du marché américain de la dette, le plus liquide au monde (30 000 milliards de dollars). Cela permet à l’ensemble du système financier mondial de continuer à fonctionner. Des dettes, actifs et produits dérivés mondiaux de plusieurs milliers de milliards de dollars prennent le Trésor américain comme référence. Les obligations américaines servent aussi de collatéral fondamental pour les pipelines financiers aux États-Unis et dans le monde — notamment dans les opérations de repo, les prêts interbancaires et le financement général. En résumé, tant que le Trésor américain reste la pierre angulaire du système financier mondial, il y aura toujours des acheteurs. La vraie question est donc toujours le prix d’exécution lors des ventes. Actuellement, les coûts d’emprunt sur le marché secondaire atteignent leur plus haut niveau depuis le milieu des années 2000, il est alors raisonnable de penser que le Trésor devra payer davantage sur le marché primaire lui aussi. Mais comme l’illustrent les dernières adjudications, les surprises négatives restent possibles. « Trop gros pour être absorbé par le marché ? » L’adjudication du 23 septembre sur 70 milliards de dollars à cinq ans a été l’une des plus préoccupantes de ces dernières années. La demande mesurée par le « bid-to-cover ratio » a été la plus faible depuis neuf ans. Le Trésor a fini par vendre ces titres à un rendement de 5,033 %, soit plus de trois points de base au-dessus du niveau du marché au moment de la clôture de l’enchère. Trois points de base peuvent sembler peu, mais pour ce type d’obligation à cinq ans, c’est inhabituel. Il s’agit du plus gros « tail » depuis juin 2022. Selon les analystes de JP Morgan, il faut remonter à 2011 — lors de la crise du plafond de la dette qui avait mené à la dégradation de la note des États-Unis en août de cette année-là — pour retrouver une telle situation à cinq ans. Aujourd’hui, l’inquiétude à propos de la trajectoire budgétaire américaine pousse à la hausse le coût de l’emprunt à long terme. On s’attend donc généralement à ce que l’administration Trump oriente progressivement les besoins massifs de financement du Trésor vers les échéances courtes à intermédiaires, moins coûteuses. C’est pourquoi l’emprunt du 23 septembre sur cinq ans a tant inquiété. Une « tail » de 3 points de base est courante sur de très longues échéances, mais rare pour le « ventre » de la courbe des taux. Si le Trésor se voit contraint de payer une prime supérieure pour vendre ce type de titres, alors, Houston, on a un problème. Un « tail » élevé à l’adjudication peut venir de nombreux facteurs, notamment la volatilité des marchés le jour-même, mais aussi d’inquiétudes plus profondes susceptibles d’éroder la demande avec le temps. Ces causes sont parfois difficiles à distinguer puisqu’elles ne s’excluent pas mutuellement. Côté optimiste, on note que cette nervosité ne s’est pas encore propagée à la partie courte de la courbe de rendement. Du moins pas pour le moment. Les rendements à 3 et 10 ans se maintiennent autour de 4,96 % et 5,32 %, soit près de 50 points de base de plus que lors de la précédente émission. Celui à 30 ans atteint 5,65 %, soit une hausse d’environ 35 points de base. Ces niveaux devraient être assez élevés pour attirer la demande et assurer la réussite des ventes, non ? On l’espère, mais des surprises pourraient tout de même provo
Les flux entrants des fonds monétaires ont brusquement chuté à 158 milliards, la liquidité à court terme des bons du Trésor américain est-elle en alerte ?
Les flux vers les fonds monétaires ont chuté cette année à 158 milliards de dollars au cours des trois premiers trimestres, ce qui a contribué à la hausse des rendements des bons du Trésor. La volatilité à court terme s’est intensifiée, suscitant des inquiétudes sur le resserrement du financement à court terme sur le marché.
Paramount a achevé une énorme fusion avec Warner Bros, créant le géant hollywoodien Skydance
La dette totale de l'entreprise fusionnée s'élève à environ 80 milliards de dollars. David Ellison et le co-directeur général Ynon Kreiz font face à un objectif de réduction des coûts de 6 milliards de dollars. Les équipes dirigeantes de CNN et de CBS News resteront inchangées. Anzar Mehraj/Harshita Mary Varghese, Reuters, 6 octobre – Paramount-Skydance (PSKY.O) a finalisé mardi l’acquisition retentissante de Warner Bros Discovery (WBD.O) pour une valeur de 110 milliards de dollars, donnant naissance à un géant hollywoodien nommé Skydance et plaçant le PDG David Ellison à la tête de l’une des plus grandes sociétés de divertissement mondiales. Cette opération regroupe les studios derrière « Mission: Impossible », « Harry Potter » et DC Films avec de grands réseaux de télévision et de streaming tels que CBS, CNN, Paramount+ et HBO Max, formant ainsi une entreprise immense couvrant le cinéma, la télévision et l’actualité. Mardi, les actions de l'entreprise fusionnée sont passées du Nasdaq à la Bourse de New York, sous le symbole « SKYD ». Un accord de règlement (lien) avec une alliance de plusieurs États américains ainsi qu’avec le syndicat des scénaristes d’Hollywood a levé le principal obstacle juridique à l’une des plus grandes fusions-acquisitions de l’histoire des médias. Cette annonce intervient alors qu’Hollywood fait face à une baisse des abonnements au câble, à la concurrence onéreuse pour capter les audiences du streaming, et à la pression continue des syndicats concernant l’emploi et les droits des créatifs. Ellison a déclaré la semaine dernière (lien) que le choix du nom « Skydance » visait à préserver l’identité indépendante des studios Paramount et Warner Bros, plutôt que de les fusionner sous une nouvelle marque. Cependant, selon des analystes, ce nom renforce le contrôle d’Ellison, soulignant que certaines des marques les plus emblématiques d’Hollywood sont désormais sous sa direction, lui offrant une plateforme pour mettre en œuvre sa propre stratégie et culture. En seulement 16 ans, Skydance est passée d’un studio indépendant au cœur de l’un des plus grands jeux de pouvoir d’Hollywood. Fondée en 2010 par le fils du cofondateur d’Oracle, Larry Ellison, la société s’est fait connaître en produisant et finançant le film à succès de Paramount « Top Gun: Maverick ». Après une fusion avec Paramount l’an dernier (lien), Skydance a ciblé Warner Bros, entrant en compétition féroce avec Netflix (NFLX.O) et attirant également l’intérêt d’autres acheteurs potentiels comme Comcast (CMCSA.O). Positionnement élargi à Hollywood Ellison a nommé l’ancien PDG de Mattel, Ynon Kreiz, comme co-directeur général de Skydance, chargé des opérations quotidiennes et de l'intégration, tandis qu’Ellison supervise la direction artistique et la stratégie globale. Leur mission consiste à intégrer deux grandes entreprises tout en réalisant les économies prévues de 6 milliards de dollars. Paramount précise qu’une grande partie proviendra de « coûts non liés au personnel », notamment l’intégration des technologies de streaming et des fournisseurs de services cloud. Cependant, des réductions aussi importantes devraient affecter l’emploi dans divers domaines à Hollywood. La société fusionnée devrait également assumer environ 80 milliards de dollars de dette, mettant Ellison sous pression pour développer les activités de streaming, maintenir la trésorerie des réseaux câblés et améliorer les performances des films en salle. Mark Thompson, président de CNN, et Bari Weiss, rédactrice en chef de CBS News, continueront d’occuper leurs fonctions de direction chez Skydance (lien). (Pour faciliter la lecture des non-anglophones, Reuters propose une traduction automatisée de ses articles en plusieurs langues. Ces traductions peuvent contenir des erreurs ou ne pas inclure tous les contextes nécessaires ; Reuters ne garantit donc pas leur exactitude et décline toute responsabilité pour tout dommage ou perte résultant de leur utilisation.)
Perspectives sur les actions américaines : les contrats à terme sur les trois principaux indices boursiers augmentent, le Brent tombe sous les 100 dollars, les rendements des bons du Trésor américain reculent.
Les contrats à terme sur les trois principaux indices boursiers américains sont tous en hausse.
Prix des cryptos
Plus


